


Da sich die digitale Angriffsfläche ständig verändert, ist es wichtig, in Sachen Cybersicherheit immer einen Schritt voraus zu sein. Deshalb teilen wir gerne mit Ihnen unsere Entwicklungen, wie die smarterSec Security Platform unsere Kunden noch besser vor Cyberbedrohungen schützt. In dieser Blog-Serie werden wir Ihnen kontinuierlich die neuesten Features und Updates vorstellen, die die smarterSec Security Platform noch leistungsfähiger machen, um Ihre digitalen Assets zu schützen. Von verbesserter Bedrohungserkennung bis hin zu optimierter Benutzerfreundlichkeit – unsere Verbesserungen helfen unseren Kunden, potenziellen Sicherheitsverletzungen einen Schritt voraus zu sein. Egal, ob Sie bereits smarterSec einsetzen oder einfach nur mehr über smarterSec erfahren möchten, diese Blog-Serie ist für Sie. Ihr Feedback ist herzlich willkommen. Werfen Sie mit uns einen genaueren Blick auf die neuesten Innovationen der smarterSec Security Platform.
Wenn Sie tiefer in die Funktionalitäten der smarterSec Security Platform eintauchen möchten, finden Sie hier weitere Informationen: smarterSec Security Platform
Mit Release 5.3 stellen wir Datenschutz und kundeneigene Risikobewertung in den Mittelpunkt. Vertrauliche Daten in Testcase Ergebnissen werden nun pseudonymisiert, die Schweregrade („Severity“) für Berechtigungsprüfungen und SOD Checks lassen sich an Ihr eigenes Risiko anpassen, und Scan-Schedules halten sich durch Testcase Szenarien selbst auf dem neuesten Stand. Darüber hinaus wurde unser E-Mail-Versand robuster gestaltet.
Neue Funktionen & Verbesserungen
Main features
Pseudonymisierung vertraulicher Daten
Sicherheitsbefunde kommen selten ohne personenbezogenen Kontext. Benutzernamen, Benutzergruppen, Rollenzuweisungen und vieles mehr. Insbesondere bei Berechtigungsprüfungen enthalten die Ergebnisse schnell Daten, die nicht jeder in der Organisation im Klartext sehen sollte und vor allem nicht sehen darf.
Mit Release 5.3 können vertrauliche Testcase Felder und Auswahllisten nun pseudonymisiert werden. Klartextdaten werden nur Benutzern mit den entsprechenden Berechtigungen angezeigt. Alle anderen arbeiten mit pseudonymisierten Werten. Die Befunde, ihr Schweregrad und ihr Kontext bleiben für die Analyse und Behebung vollständig nutzbar.
Warum ist das wichtig? Eine Sicherheitsplattform benötigt tiefgreifende Einblicke in Ihre SAP-Systeme. Aber nicht jeder, der mit der Plattform arbeitet, muss wissen, wer hinter einem Befund steht. Die Pseudonymisierung bringt das „Need-to-know“-Prinzip in die Plattform selbst ein. Und es handelt sich um eine Maßnahme, die die DSGVO ausdrücklich als geeignete technische Schutzmaßnahme nennt (Art. 32). Das erleichtert den Austausch mit Ihrem Datenschutzbeauftragten und dem Betriebsrat erheblich.
Ausnahmen, wo man sie braucht
Bestimmte Werte sollten trotz Pseudonymisierung lesbar bleiben, beispielsweise die Namen der technischen SAP User. Diese Werte können über eine neue Standardwertliste von der Pseudonymisierung ausgenommen werden.
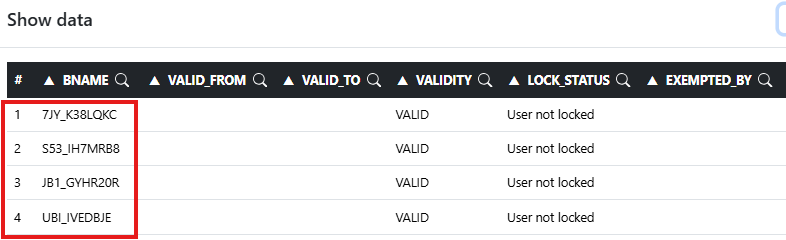
Screenshot: Ergebnisansicht mit pseudonymisierten Werten.
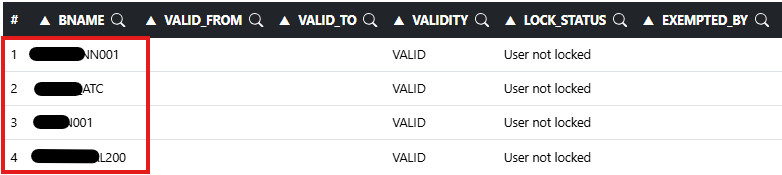
Screenshot: Gleiche Ergebnisansicht mit Klartext-Ansicht für berechtigte Nutzer.
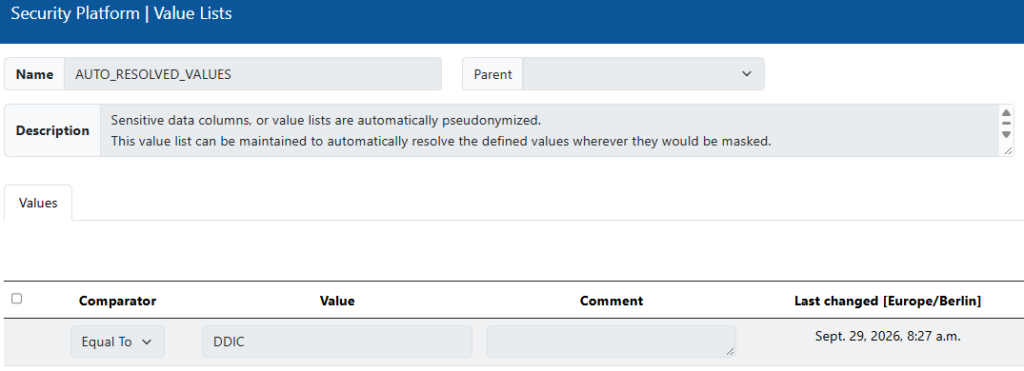
Screenshot: Value list für Ausnahmen von der Pseudonymisierung. Benutzer DDIC in der Value list.

Screenshot: Value list für Ausnahmen von der Pseudonymisierung. Benutzer DDIC jetzt in Klartext.
Individuelle Schweregrade („Severity“) für Berechtigungs- und SoD-Prüfungen
Nicht jede Berechtigung / Berechtigungskombination (SOD) ist in jeder Organisation gleichermaßen kritisch. Mit Release 5.3 können Sie nun für jede Prüfung innerhalb des Berechtigungsprüfungs-Frameworks (TC-18) und für jede der Segregation of Duty Prüfungen (TC-21) einen individuellen Schweregrad („Severity“) festlegen.
Der konfigurierte Schweregrad wird konsequent durchgesetzt: Berichte, Exporte, Delta-Benachrichtigungen und Dashboard-Diagramme zeigen durchweg Ihre kundeneigene Risikobewertung an.
Scan Schedules auf Basis von Testcase-Szenarien
Scan Schedules können nun auf Basis von Testcase-Szenarien erstellt werden. Anstatt Testcases in jedem einzelnen Schedule zu pflegen, verknüpfen Sie den Zeitplan einfach mit einem Szenario.
Das Beste daran: Wenn Sie einem Szenario neue Testcases hinzufügen, werden die zugehörigen Scan-Zeitpläne automatisch angepasst. Keine manuelle Nachverfolgung, keine vergessenen „Legacy“ Zeitpläne.
E-Mail-Zustellung über Microsoft Graph mit SMTP-Fallback
Die E-Mail-Zustellung unterstützt nun mehrere E-Mail-Backends in einer festgelegten Reihenfolge: Zunächst Microsoft Graph, mit SMTP als Fallback. Sollte ein Weg ausfallen, erreichen Ihre Benachrichtigungen dennoch ihre Empfänger.
Zudem werden große oder blockierte E-Mail-Anhänge nun bei allen E-Mail-Backends durch Download-Links ersetzt. Berichte gehen somit nicht mehr aufgrund von Größenbeschränkungen oder Anhangsfiltern verloren.
Improvements & Fixes
- Zentrale E-Mail-Konfiguration
– SMTP-Einstellungen werden nicht mehr in der Mandantenkonfiguration gespeichert. Die E-Mail-Einstellungen werden nun zentral über Umgebungsvariablen verwaltet. - Erweiterte Testcase-Dokumentation
– Die Testcase-Dokumentation enthält nun Beschreibungen zu Authorization Checks und SOD Prüfungen. - Fix – Aktionsfilter im Autorisierungsprüfungs-Framework
– Ein Problem, bei dem der Aktionsfilter im Autorisierungsprüfungs-Framework nicht ordnungsgemäß funktionierte, wurde behoben.
Content
Wie immer haben wir alle Testcases aktualisiert, um die neuesten Versionen von Komponenten, Kernels und Sicherheitspatches für alle verfügbaren Systemtypen zu prüfen.
SAP NetWeaver AS ABAP
Für diesen Zieltyp haben wir 3 neue Berechtigungsprüfung innerhalb des Authorization Frameworks hinzugefügt.
- Unrestricted Access to ICF Services
- Maintain roles and authorizations
- Create User & grant Authorizations
Darüber hinaus haben wir 2 Testcases verbessert:
- TC-116: Updated TLS recommendations, including TLS 1.3 guidance and SAP security references
- TC-313: Improved result signatures
Wir werden Sie hier in diesem Blog regelmäßig über neue Features der smarterSec Security Plattform informieren – bleiben Sie also dran und folgen Sie uns auf LinkedIn, um keine Updates zu verpassen!
Verwandte Themen: Managed Security Service für die smarterSec Security Platform // smarterSec Security Platform